QR Kodlu Ziyaretçi Yönetimi Nasıl Çalışır?
Site ziyaretçi yönetimi, girişte bir QR kod okutmanın çok ötesinde bir süreçtir. Asıl soru “Kod okundu mu?” değil; daveti kimin, hangi ziyaret için, ne kadar süreyle oluşturduğu, kapıda hangi kontrollerin yapıldığı, istisnanın nasıl yönetildiği ve kaydın ne zaman kapatıldığıdır. Bu zincir tanımlı değilse hızlı görünen giriş, güvenlik görevlisinin kişisel yorumuna ve dağınık mesaj trafiğine dönüşebilir.
Bu rehber; dijital ziyaretçi davetini sakin, güvenlik ve yönetim açısından uçtan uca ele alır. QR kodun neyi kanıtlayıp neyi kanıtlamadığını, minimum veriyle davet oluşturmayı, süre ve tek kullanım kurallarını, kapıdaki istisnaları, giriş kaydını ve kişisel veri sorumluluklarını uygulanabilir bir modelle açıklar.
QR kodlu site ziyaretçi yönetimi nedir?
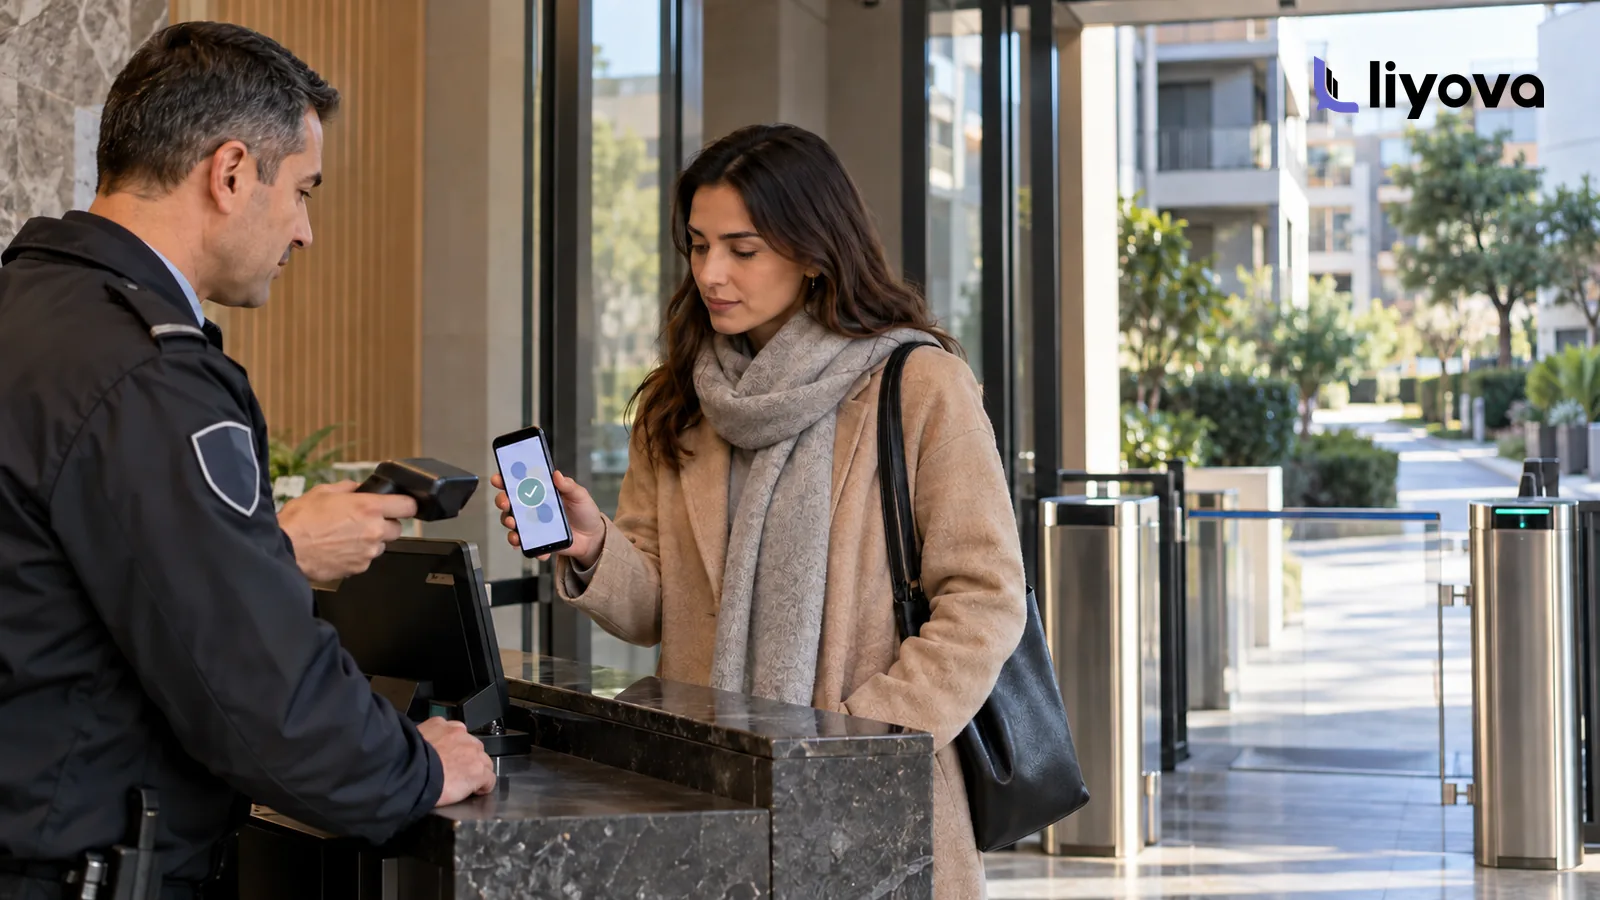
QR kodlu ziyaretçi yönetimi; yetkili bir sakinin ya da yönetim kullanıcısının süreli bir dijital davet oluşturduğu, ziyaretçinin bu daveti kapıda sunduğu ve güvenlik ekibinin geçerlilik sonucuna göre kayıtlı bir karar verdiği akıştır. Kod, davet kaydına ulaşmayı kolaylaştıran bir taşıyıcıdır. Yetki ise davetin durumu, geçerlilik zamanı, davet eden sakinle bağlantısı, kullanım sayısı ve sitenin kabul kuralı birlikte değerlendirilerek oluşur.
Bu ayrım önemlidir: Ekranda görünen bir kod, onu gösteren kişinin otomatik olarak doğru kişi olduğunu kanıtlamaz. Kod ekran görüntüsü olarak başka birine iletilebilir; süresi dolmuş, iptal edilmiş veya daha önce kullanılmış olabilir. Bu nedenle QR okutma sonucu, “geçerli davet”, “geçersiz davet” veya “manuel kontrol gerekli” gibi anlaşılır bir duruma dönüşmeli; güvenlik görevlisi görünmeyen kuralları tahmin etmemelidir.
Dijital ziyaretçi daveti nasıl çalışır?
1. Ziyaretin bağlamı belirlenir
Önce ziyaretin türünü ayırın: beklenen misafir, kurye, kısa süreli teknik servis veya tekrar eden hizmet sağlayıcı aynı risk ve süre modeline sahip değildir. Her gruba tek bir kalıcı QR vermek kolay görünür; ancak güncel olmayan yetkilerin devam etmesine ve kapıda kimin neden geldiğinin belirsizleşmesine yol açabilir.
Davet kaydı en azından davet eden sakin/bağımsız bölüm bağlantısını, ziyaretin izin verilen zaman aralığını ve kullanım durumunu taşımalıdır. Ziyaretçiden alınacak ek alanlar “olsa iyi olur” diye değil, belirlenmiş amaç için gerçekten gerekli olup olmadığına göre seçilmelidir.
2. Sakin minimum veriyle davet oluşturur
Sakin, sakin mobil uygulaması üzerinden ziyaretçi daveti hazırladığında yönetim ofisini veya güvenliği ayrıca arama ihtiyacı azalır. Davet ekranı kısa olmalı; ziyaretin zamanı, temel ziyaretçi tanımı ve gerekiyorsa ziyaret türü dışında gereksiz veri toplamamalıdır.
Kimlik numarası, kimlik fotoğrafı veya araç plakası gibi alanlar her ziyaret için varsayılan hale getirilmemelidir. Yönetim, her veri alanı için amacı, hukuki sebebi, erişecek rolleri ve saklama süresini ayrıca değerlendirmelidir. “Güvenlik için” ifadesi tek başına sınırsız veri toplamanın açıklaması değildir.
3. Geçerlilik ve kullanım sınırı tanımlanır
Davetin başlangıç ve bitiş zamanı, tek kullanımlık mı yoksa tanımlı aralıkta tekrar kullanılabilir mi olduğu ve sakinin daveti iptal edip edemeyeceği açıkça belirlenmelidir. Örneğin akşam gelecek misafirin daveti tüm hafta açık kalmamalıdır. Teknik servis birkaç gün sürecekse de belirsiz bir kalıcı erişim yerine iş programına uygun ayrı bir süre tanımlanmalıdır.
İyi bir kural seti şu sorulara yanıt verir:
- Davet ne zaman aktif olur ve ne zaman kendiliğinden sona erer?
- İlk başarılı girişten sonra tekrar kullanılabilir mi?
- Sakin daveti gelişten önce veya sonra iptal edebilir mi?
- Saat değişirse mevcut davet güncellenir mi, yenisi mi oluşturulur?
- Süresi geçmiş kod kapıda nasıl bir uyarı üretir?
4. Davet güvenli bir kanaldan paylaşılır
QR veya kısa kod ziyaretçiye iletilirken mesaj, hangi site için ve hangi zaman aralığında geçerli olduğunu anlatmalıdır. Mesajda gereksiz daire detayı, başka sakin bilgisi veya yönetim ekranına yönlendiren bağlantılar bulunmamalıdır. Ziyaretçiye kodu başkasıyla paylaşmaması ve girişte gerektiğinde ek doğrulama yapılabileceği açık bir dille söylenebilir.
QR’ın yanında kısa kod seçeneği bulunması; ekran parlaklığı, kamera, bağlantı veya hasarlı ekran gibi pratik sorunlarda yedek olabilir. Ancak yedek kod da aynı davet kaydına ve aynı geçerlilik kurallarına bağlı olmalıdır; bağımsız, süresiz bir arka kapı oluşturmamalıdır.
5. Güvenlik görevlisi kapıda daveti doğrular
Liyova Ziyaretçi Yönetimi sayfasında açıklanan QR geçiş kartı, kısa kod, geçerlilik durumu ve sakin bağlantısı; kapıdaki kararı tek bir kayıt çevresinde toplamak için kullanılabilir. Güvenlik ekranı, kişisel verinin tamamını göstermek yerine karar için gerekli özeti sunmalıdır: davet geçerli mi, hangi zaman aralığında, hangi sakinle ilişkili, daha önce kullanılmış mı ve iptal edilmiş mi?
“Yeşil ekran çıktı, geçir” yaklaşımı tek başına yeterli değildir. Sitenin risk seviyesine ve ziyaret türüne göre ilave kontrol gerekiyorsa bu kural önceden yazılmalı, bütün görevlilerce aynı uygulanmalı ve ziyaretçiye anlaşılır biçimde açıklanmalıdır. Geçerli davet ile kişinin kimliğinin doğrulanması aynı kontrol değildir.
6. İstisna kayıtlı bir yöntemle yönetilir
Süresi dolmuş kod, yanlış kapı, ziyaretçi adında belirgin uyumsuzluk, daha önce kullanılmış davet veya sistem erişim sorunu için karar ağacı hazırlayın. Güvenlik görevlisi kuralı sessizce atlamamalı; belirlenen sorumluya ulaşmalı, sonucu kaydetmeli ve gerekirse yeni davet oluşturulmasını istemelidir.
Acil durum prosedürü ise dijital davet akışından ayrı tutulmalıdır. Sağlık, yangın veya benzeri acil müdahalede kapı süreci normal ziyaretçi onayı beklememeli; tesisin acil durum planı uygulanmalıdır.
7. Giriş olayı kaydedilir, davet kapatılır
Başarılı veya reddedilen denemenin zamanı, kapısı, sonucu ve işlemi yapan rol izlenebilir olmalıdır. Davet tek kullanımlıksa başarılı girişten sonra kullanılmış duruma geçer; süreliyse bitiş zamanında kapanır; sakin iptal ettiyse anında geçersiz olur. Çıkış takibi gerekiyorsa girişten ayrı bir olay olarak tasarlanmalı ve sahada gerçekten uygulanabilir olmalıdır.

Kapıda hangi bilgiler görünmeli?
Güvenlik ekranı ne kadar çok bilgi gösterirse o kadar güvenli olmaz. Görevlinin karar vermesi için gereken alanlarla denetim için gereken kayıtları ayırın. Aşağıdaki yalın model başlangıç noktası olabilir:
| Alan | Operasyon amacı | Kontrol sorusu |
|---|---|---|
| Davet kimliği | İşlemi tekil kayıtla eşleştirmek | Aynı davet tekrar mı kullanılıyor? |
| Davet eden sakin / bağımsız bölüm | Ziyaretin muhatabını doğrulamak | Davet aktif bir sakin ilişkisine bağlı mı? |
| Ziyaretçi için gerekli kısa tanım | Beklenen kişiyle temel eşleşme yapmak | Sahadaki kişi davet bağlamıyla uyumlu mu? |
| Başlangıç ve bitiş | Zaman sınırını uygulamak | Davet şu anda geçerli mi? |
| Kullanım durumu | Tekrar ve iptali yönetmek | Kullanılmış, iptal edilmiş veya süresi dolmuş mu? |
| Kapı, zaman ve sonuç | Olayı izlemek ve araştırmak | Hangi noktada hangi karar verildi? |
| İşlemi yapan rol | Hesap verebilirliği sağlamak | Kim hangi yetkiyle işlem yaptı? |
Güvenlik personeli, yönetici ve destek ekibi aynı ayrıntı seviyesine ihtiyaç duymaz. yetki ve rol yönetimi ile görüntüleme, kayıt düzeltme, davet iptali ve raporlama izinlerini ayırın. Kimlerin hangi kararı vereceğini yazılı hale getirmek için site yönetiminde yetki matrisi rehberinden yararlanabilirsiniz.
Kişisel veri ve KVKK açısından hangi kontroller gerekir?
Ziyaretçi kaydı kişisel veri içerebilir. KVKK’nın kişisel verilerin işlenmesine ilişkin temel ilkeleri; verinin belirli, açık ve meşru amaçlarla, amaçla bağlantılı, sınırlı ve ölçülü işlenmesini ve gerekli süre kadar muhafaza edilmesini öngörür. Bu nedenle “ileride lazım olabilir” gerekçesiyle sınırsız alan ve süresiz kayıt tasarlamayın.
Veri ziyaretçiden veya onun adına daveti oluşturan sakinden alınırken, aydınlatma yükümlülüğünün gerektirdiği başlıklar erişilebilir olmalıdır: veri sorumlusunun kimliği, işleme amacı, aktarım alıcıları, toplama yöntemi ve hukuki sebep ile ilgili kişinin hakları. KVKK Kurulunun 18 Şubat 2026 tarihli ilke kararı duyurusu da aydınlatma ile açık rıza metinlerinin ayrı düzenlenmesi gerektiğini vurgular.
Her ziyaretçi sürecinin hukuki sebebi açık rıza değildir; hangi sebebin uygulanacağı somut sürece göre yetkin hukuk danışmanıyla değerlendirilmelidir. Aydınlatma yapmak da tek başına her veri işlemeyi hukuka uygun hale getirmez. Bu içerik genel operasyon bilgisi sunar, hukuki görüş değildir.
Teknik ve idari tedbirler açısından KVKK veri güvenliği yükümlülükleri dikkate alınmalıdır. Pratik kontrol listesi şöyledir:
- Görev için gerekmeyen kişisel alanları toplamamak.
- Kapı, yönetim ve destek rollerinin erişimini ayırmak.
- Görüntüleme, değişiklik, iptal ve dışa aktarma gibi kritik işlemleri kaydetmek.
- Ortak hesap yerine kişiye veya role atanmış hesaplar kullanmak.
- Saklama süresini amaç ve yasal yükümlülüklerle gerekçelendirmek; süresi dolan kayıtları silme, yok etme veya anonimleştirme sürecine bağlamak.
- Hizmet sağlayıcı ve site yönetimi arasındaki sorumlulukları, erişimleri ve olay bildirimini sözleşmesel olarak netleştirmek.
- Veri ihlali, yanlış eşleşme ve yetkisiz erişim şüphesinde kimin ne yapacağını önceden belirlemek.
Audit Log, kritik işlemlerin kim tarafından ve ne zaman yapıldığını incelemek için operasyonel bağlam sağlayabilir. Log kaydı tutmak “her şeyi sonsuza kadar saklamak” anlamına gelmez; logların da amaç, erişim ve saklama kuralı olmalıdır.
Farklı ziyaret türleri için örnek akışlar
Beklenen misafir
Sakin aynı gün için tek kullanımlı davet oluşturur. Ziyaretçi kapıda kodu sunar; sistem geçerlilik, kullanım durumu ve sakin bağlantısını gösterir. Uyumlu sonuç kaydedilir ve tek kullanımlı davet kapanır. Ziyaret ertelenirse sakin eski daveti iptal ederek yeni zaman için davet oluşturur.
Kurye veya kısa teslimat
Teslimat için ayrı ziyaret türü ve kısa bir geçerlilik penceresi kullanılabilir. Kurye akışında dairenin veya sakinin gereksiz ayrıntılarının gösterilmemesi, paketin nereye bırakılacağı ve teslim alınmadığında ne yapılacağı saha prosedüründe tanımlanmalıdır. Bir kuryenin kodu sonraki gün yeniden kullanabilmesi engellenmelidir.
Teknik servis ve tekrar eden hizmet
Birden fazla gün gelecek servis personeline süresiz ziyaretçi QR’ı vermek yerine tarih/saat aralıklarıyla sınırlı davet ya da ayrı bir hizmet sağlayıcı erişim süreci düşünün. Personel veya firma değiştiğinde yetkinin nasıl geri alınacağı belliyse eski kodların dolaşımda kalma riski azalır. Sık ve düzenli gelen kişi artık “tek seferlik ziyaretçi” modeline uymuyorsa süreç yeniden sınıflandırılmalıdır.
QR ziyaretçi kartında sık görülen hatalar
| Hata | Olası sonuç | Daha iyi yaklaşım |
|---|---|---|
| Süresiz veya çok geniş zamanlı davet | Yetki ihtiyacın ardından açık kalır | Ziyaret bağlamına uygun başlangıç ve bitiş belirlemek |
| QR’ı kimlik kanıtı saymak | Paylaşılmış ekran görüntüsü fark edilmez | Kodu davet kaydının taşıyıcısı olarak görmek; gerekiyorsa ayrıca doğrulamak |
| Görevliye sınırsız bilgi göstermek | Gereksiz kişisel veri erişimi oluşur | Karar için gereken özeti rol bazında göstermek |
| Geçersiz kodda sözlü onayla geçiş | Tutarsız ve izlenemeyen istisnalar oluşur | Kayıtlı eskalasyon ve yeni davet akışı kullanmak |
| Ortak güvenlik hesabı | İşlemin kime ait olduğu anlaşılamaz | Kişisel/rol bazlı hesap ve işlem kaydı kullanmak |
| Kayıtları belirsiz süre tutmak | Amaç sona erse de veri birikmeye devam eder | Gerekçeli saklama ve periyodik imha süreci tanımlamak |
| Kesinti senaryosu olmaması | Kapıda keyfî karar veya uzun kuyruk oluşur | Kısa kod, sorumlu arama ve sonradan kayıt gibi kontrollü yedek süreç kurmak |
Sistemi devreye almadan önce hangi testler yapılmalı?
- Normal akış: Sakin daveti oluşturabiliyor, ziyaretçi alabiliyor ve güvenlik doğrulayabiliyor mu?
- Zaman sınırı: Başlamamış ve süresi dolmuş davetler doğru sonuç veriyor mu?
- Tekrar kullanma: Tek kullanımlı davet ikinci denemede reddediliyor mu?
- İptal: Sakin iptal ettiğinde kapı ekranındaki durum gecikmeden değişiyor mu?
- Yanlış kapı / yanlış bağlam: Görevliye anlaşılır bir açıklama ve sonraki adım gösteriliyor mu?
- Bağlantı veya kamera sorunu: Yedek süreç yetkiyi genişletmeden çalışıyor mu?
- Rol testi: Güvenlik, yönetici ve destek kullanıcıları yalnızca gereken alanları görebiliyor mu?
- Kayıt testi: Başarılı, reddedilen ve manuel eskalasyona giden denemeler doğru zamanda izlenebiliyor mu?
- Silme/saklama testi: Süresi dolan kayıtlar tanımlı politika uyarınca işleniyor mu?
Pilot uygulamayı farklı vardiya, kapı ve ziyaret türleriyle deneyin. Güvenlik görevlilerinin ekran mesajlarını aynı şekilde yorumlayıp yorumlamadığını gözlemleyin. Sakin tarafındaki davet anlatımı için sakin mobil uygulamasına geçiş rehberi; davet ve istisna mesajlarının tonu için site sakin iletişimi rehberi kullanılabilir.
Hangi göstergeler takip edilmeli?
Yalnızca oluşturulan davet sayısı, sistemin sağlıklı çalıştığını göstermez. Aşağıdaki göstergeleri ziyaret türü ve kapı bazında izlemek daha anlamlıdır:
- Kullanılmadan süresi dolan davet oranı.
- Geçersiz, iptal edilmiş veya daha önce kullanılmış kod denemeleri.
- Manuel doğrulamaya ve yönetici eskalasyonuna giden işlem oranı.
- Kapıda ortalama işlem süresi ve yoğun saatlerdeki değişim.
- Yanlış sakin/bağımsız bölüm eşleşmesi nedeniyle düzeltilen kayıtlar.
- Vardiyalar arasında farklı yorumlanan durumlar.
- Zamanında kapatılmayan veya saklama süresi aşan kayıtlar.
Bu ölçümler personeli cezalandırmak için değil, kural ve ekranlardaki belirsizliği bulmak için kullanılmalıdır. Yüksek manuel işlem oranı, görevlilerin zayıflığı kadar davet süresi, açıklama veya yedek akışın kötü tasarlandığını da gösterebilir.
Liyova ile QR ziyaretçi süreci nasıl kurgulanabilir?
Liyova’da sakin daveti mobil uygulamadan başlatabilir; QR geçiş kartı veya kısa kod kapıda kontrol edilir ve geçerlilik durumu sakin bağlantısıyla birlikte izlenebilir. Operasyonun güvenilir olması için ürün ayarlarının yanında sitenin kendi ziyaretçi politikası, görevli eğitimi, rol dağılımı, aydınlatma metni, saklama süresi ve istisna kararı da tanımlanmalıdır.
Başlangıç için tek bir kapı ve sınırlı ziyaret türüyle pilot yapın. Bir hafta boyunca geçersiz kod, iptal, süre değişikliği, tekrar kullanım ve sistem kesintisi senaryolarını kaydedin. Sonra ekran mesajlarını, görevli talimatını ve sakin bilgilendirmesini birlikte iyileştirin. Böylece QR kod, dağınık telefon trafiğinin dijital kopyası olmak yerine ölçülebilir bir ziyaretçi yaşam döngüsünün parçası olur.
Sık sorulan sorular
QR ziyaretçi kartı kimlik yerine geçer mi?
Hayır. QR kod, ilgili davet kaydını bulmaya ve geçerlilik kurallarını uygulamaya yarar. Kodu gösteren kişinin davette beklenen kişi olup olmadığı ayrı bir değerlendirmedir. İlave doğrulamanın gerekip gerekmediği ziyaret türü, sitenin politikası ve hukuki değerlendirmeye göre önceden belirlenmelidir.
Ekran görüntüsü olarak paylaşılan QR çalışır mı?
Teknik olarak bir ekran görüntüsü okutulabilir. Riski azaltmak için daveti kısa zaman aralığına, tek kullanıma, iptal durumuna ve sakin bağlantısına bağlayın. Yalnızca kod görüntüsüne dayanmayın; uyuşmazlıkta kayıtlı eskalasyon uygulayın.
Her ziyaretçiden T.C. kimlik numarası alınmalı mı?
Varsayılan ve genel bir gereklilik gibi ele alınmamalıdır. Hangi verinin hangi amaç ve hukuki sebeple gerektiği somut süreçte değerlendirilmelidir. Veri minimizasyonu uyarınca gerekli olmayan alanlar toplanmamalıdır. Yönetim, kendi süreci için hukuk danışmanından görüş almalıdır.
Ziyaretçi kayıtları ne kadar saklanmalı?
Herkes için geçerli tek bir sabit süre vermek doğru değildir. Süre; işleme amacı, uygulanabilir mevzuat, ispat ve güvenlik ihtiyacı ile ölçülülük ilkesi birlikte değerlendirilerek belirlenmeli, yazılı politikaya bağlanmalı ve süresi dolduğunda silme, yok etme veya anonimleştirme uygulanmalıdır.
Sistem çalışmazsa ziyaretçi içeri alınmamalı mı?
Kesinti için önceden tanımlı yedek süreç olmalıdır: kısa kod, sorumlu arama, kayıtlı manuel onay ve sistem döndüğünde olayın tamamlanması gibi. Görevlinin kişisel kararıyla sınırsız geçiş vermek de bütün ziyaretçiyi belirsiz süre bekletmek de sağlıklı değildir. Acil müdahaleler ayrı acil durum planına göre yürütülür.
Sonuç: QR kodu değil, yaşam döngüsünü yönetin
İyi bir site ziyaretçi yönetimi; daveti sakinle ilişkilendirir, yalnızca gerekli veriyi toplar, süre ve kullanım sınırı koyar, kapıda anlaşılır karar üretir, istisnayı kayıtlı biçimde yönetir ve veriyi gerekenden uzun tutmaz. QR kod bu zinciri hızlandırır; zincirin yerine geçmez.
Mevcut ziyaretçi sürecinizi davet, doğrulama, kayıt ve rol bazlı erişim adımlarıyla değerlendirmek için Liyova ekibiyle iletişime geçebilir, önce tek bir kapıda ölçülebilir bir pilot planlayabilirsiniz.